
ACTION COLLECTIVE FICOBA (DGFIP février 2026)
Fuite de données FICOBA (DGFIP) : défendez vos droits après les vols de vos données bancaires issues du fichier FICOBA
Vos données bancaires ont été volées ?
Rejoignez une démarche indemnitaire coordonnée contre l’Etat via les indications en bas de page.
Vous avez reçu un courriel de la DGFIP, vous informant que vos données bancaires dans le fichier FICOBA ont été consultées lors de l'incident de sécurité de fin janvier et février 2026 ?
Vous pouvez solliciter l’examen de votre situation et rejoindre une démarche indemnitaire coordonnée, selon les modalités indiquées en bas de page.
L’association CIDS centralise les documents des personnes souhaitant participer et assure les échanges avec les membres du collectif pour la constitution de leur dossier. Le cabinet prend en charge l’analyse juridique et les démarches prévues dans le cadre de son intervention.
Site web : Association CIDS
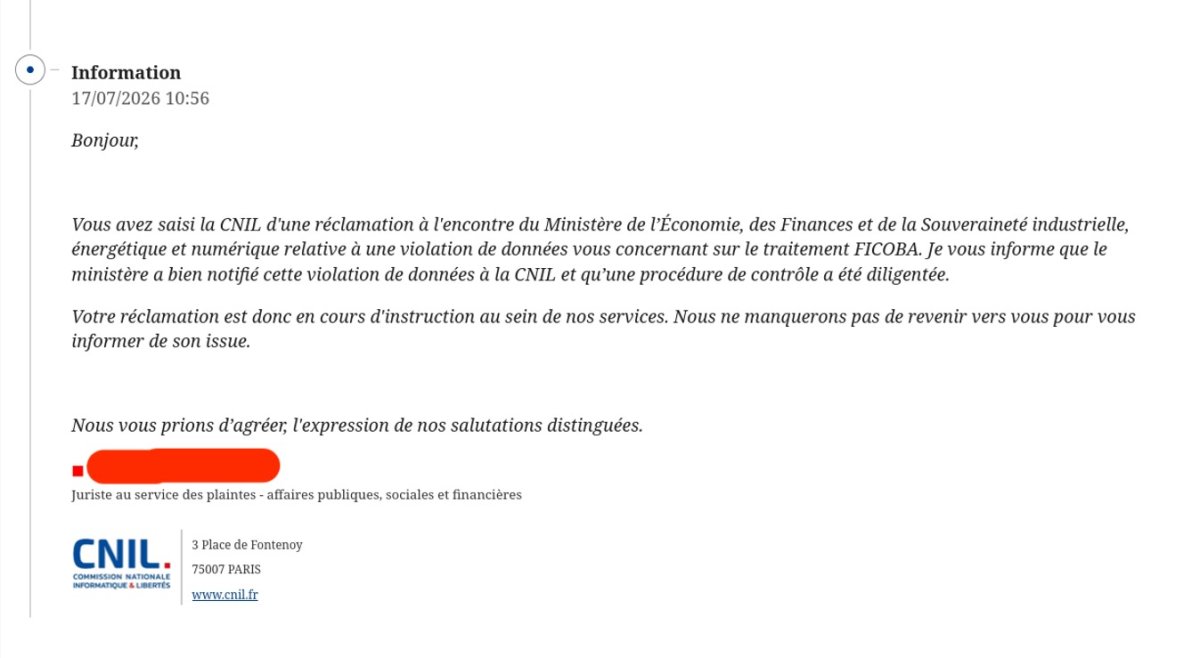
INFO 12/11/26 : En réponse à une plainte initiée par le cabinet, la CNIL a annoncé en juillet 2026 qu'au regard des faits, un contrôle de la DGFIP va être effectué concernant le fichier FICOBA. L'action qui était initialement menée par le cabinet en petit comité est désormais ouverte au public.
Que s’est-il passé en janvier et février 2026 ?
La Direction générale des finances publiques (DGFIP) a annoncé en date du 18 février 2026 avoir identifié des accès illégitimes au fichier national des comptes bancaires (FICOBA).
Selon la foire aux questions publiée par l’administration, les consultations illégales ont eu lieu entre le 28 janvier et le 13 février 2026.
Un acteur malveillant a usurpé les identifiants d’un fonctionnaire d’une administration extérieure à la DGFIP, disposant d’un accès au fichier dans le cadre des échanges d’informations entre ministères. Il a ainsi pu consulter et extraire des données concernant environ 1,2 million de comptes bancaires.
L’incident a été notifié à la Commission nationale de l’informatique et des libertés (CNIL). Selon une réponse ministérielle publiée en date du 28 avril 2026, une première notification a été effectuée le 16 février, puis complétée le 23 février. La DGFIP a également annoncé avoir déposé plainte.
Selon cette même réponse ministérielle, la violation résulte de l’utilisation du compte d’un agent d’une administration tierce, et non de l’exploitation d’une faille de sécurité de l’application. Les conditions de protection des accès, de surveillance des consultations et de détection de l’incident doivent donc être distinguées de l’existence éventuelle d’une vulnérabilité technique de l’application elle-même.
Les données concernées peuvent notamment être utilisées pour rendre des messages frauduleux plus crédibles. La DGFiP a elle-même appelé les usagers à une vigilance accrue face aux SMS, appels et courriels suspects, notamment ceux se présentant comme émanant de l’administration fiscale ou d’un conseiller bancaire.
Si vous avez reçu un courriel ou un courrier de la DGFIP vous informant que vos données bancaires ont été consultées de manière illégitime, vous pouvez demander l’examen de votre situation et rejoindre une action indemnitaire coordonnée, comprenant plusieurs fronts d’attaque.
1) Une action indemnitaire contre l’État
La première démarche vise à obtenir réparation des préjudices subis par les personnes concernées : atteinte à la vie privée, perte de contrôle sur leurs données, anxiété, temps consacré aux démarches de protection, tentatives de fraude, usurpation d’identité ou pertes financières éventuelles.
Cette action suppose d’établir la réalité du préjudice et d’examiner si l’administration a respecté ses obligations de sécurité, de détection et d’information.
L’objectif est de demander à l’État réparation des conséquences de cette fuite, si les manquements à ses obligations et leur lien avec les préjudices subis sont établis.
2) Une plainte pénale contre les auteurs du piratage et contre X afin d’identifier les éventuelles responsabilités individuelles
En parallèle, des plaintes pénales seront déposées contre les auteurs du piratage, mais aussi contre X sur le fondement de l’article 226-17 du Code pénal, sous réserve des éléments permettant de caractériser cette infraction. Cet article réprime le fait de procéder ou de faire procéder à un traitement de données personnelles sans mettre en œuvre les mesures prescrites notamment par l’article 32 du RGPD.
L’infraction est punie de cinq ans d’emprisonnement et de 300 000 euros d’amende.
La plainte contre X ne désigne pas, à ce stade, une personne déterminée. Elle vise à permettre l’identification des personnes physiques dont les actes ou les omissions seraient susceptibles de caractériser une infraction dans les conditions de traitement et de sécurisation des données
Cette action vise donc à obtenir la vérité sur les conditions de cette fuite, à identifier les responsabilités et à demander réparation pour chaque personne concernée.
Quelles données sont concernées ?
Selon la DGFIP, les données concernées sont les suivantes :
- l’état civil du titulaire du compte ;
- son adresse postale ;
- ses coordonnées bancaires, notamment les références RIB et IBAN.
Le périmètre exact des données concernant chaque personne doit être examiné à partir de la notification individuelle reçue par chacun et des informations communiquées par la DGFIP.
Les soldes et les opérations réalisées sur les comptes ne figurent pas dans le fichier FICOBA et n’ont donc pas été consultés. Aucun mot de passe personnel n’est contenu dans ce fichier. Selon l’administration, cet incident n’a pas compromis les accès aux applications bancaires ni à l’espace Finances publiques sur impots.gouv.fr.
Si les premières communications évoquaient la présence possible d’identifiants fiscaux parmi les données concernées, la DGFIP a ensuite précisé, dans sa mise à jour du 27 février 2026, que l’identifiant fiscal de l’usager n’avait pas été consulté lors des accès illégitimes à FICOBA.
Quels sont les risques liés à cette fuite ?
Les données d’identification et les coordonnées bancaires peuvent être exploitées pour personnaliser des sollicitations malveillantes. Un message mentionnant votre identité, votre adresse ou vos références bancaires peut paraître plus crédible et vous conduire à communiquer d’autres informations, à valider une opération ou à effectuer un paiement frauduleux. La DGFIP mentionne notamment les risques d’hameçonnage et de fraude au faux conseiller bancaire.
Les personnes concernées doivent notamment être attentives :
- aux faux messages se présentant comme provenant de l’administration fiscale,
- aux appels d’un prétendu conseiller bancaire faisant référence à leurs coordonnées bancaires,
- aux demandes inhabituelles de paiement ou de transmission de documents,
- aux demandes de communication de codes, de mots de passe ou de validation d’opérations,
- aux prélèvements bancaires dont elles ne sont pas à l’origine.
La seule connaissance d’un IBAN ne donne pas accès à votre espace bancaire et ne permet pas, à elle seule, d’effectuer librement des opérations sur votre compte.
Elle peut néanmoins être utilisée dans des tentatives de prélèvement frauduleux, notamment au moyen d’un faux mandat.
La DGFIP recommande de surveiller les opérations et de prévenir immédiatement sa banque en cas d’anomalie.
En quoi consiste l’action collective ?
L’action proposée est une démarche indemnitaire individuelle coordonnée.
Chaque personne conserve son propre droit à réparation puisque chaque situation est différente. Le cabinet regroupe toutefois les victimes afin d’analyser les faits, de suivre les investigations, de réunir les éléments utiles et d’engager des démarches cohérentes face à l’administration. L’accompagnement comprend notamment :
- l’étude de votre notification et des données concernées,
- l’évaluation de votre préjudice,
- la constitution de votre dossier,
- le dépôt d’une plainte pénale contre X aux fins de tirer au clair les éventuels manquements pénalement répréhensibles commis par des personnes physiques en l’espèce,
- l’envoi d’une demande indemnitaire à l’administration,
- si nécessaire, l’engagement d’un recours devant le tribunal administratif dans le cadre d’un recours indemnitaire avec ministère d’avocat obligatoire.
Quels préjudices peuvent être indemnisés ?
Une violation de données personnelles peut ouvrir droit à réparation lorsqu’elle a causé un préjudice matériel ou moral. Selon votre situation, il peut notamment s’agir :
- de l’inquiétude et du sentiment d’insécurité liés à la fuite ;
- de la perte de contrôle sur vos données d’identification et vos coordonnées bancaires ;
- de l’atteinte à votre vie privée ;
- du temps et des démarches nécessaires pour surveiller vos comptes et les tentatives de fraude ;
- de frais ou de pertes financières liés à une escroquerie ;
- des conséquences d’une usurpation d’identité ou de tentatives d’hameçonnage ciblées.
L’indemnisation n’est pas automatique : chaque situation doit être examinée individuellement et documentée, même si la stratégie est coordonnée et que la démarche reste collective.
Les documents à conserver
Conservez tous les éléments utiles, notamment :
- les courriels ou courriers de la DGFiP relatifs à l’incident de février 2026,
- les éventuels messages d’information de votre banque,
- les captures d’écran, messages ou preuves d’appels frauduleux,
- les relevés bancaires faisant apparaître des opérations suspectes,
- les échanges avec votre banque et les justificatifs des démarches entreprises,
- les justificatifs des frais et des autres conséquences personnelles ou financières que vous invoquez.
La DGFIP recommande expressément de conserver les preuves en cas de suspicion d’utilisation frauduleuse des données personnelles.
Qui peut participer ?
Vous pouvez solliciter l’examen de votre dossier et rejoindre l’action collective si vous avez reçu un courriel ou un courrier de la DGFIP vous informant d’une consultation illégitime de vos données bancaires qui étaient comprises dans le FICOBA, et si vous estimez avoir subi un préjudice à la suite de l’exposition de vos données.
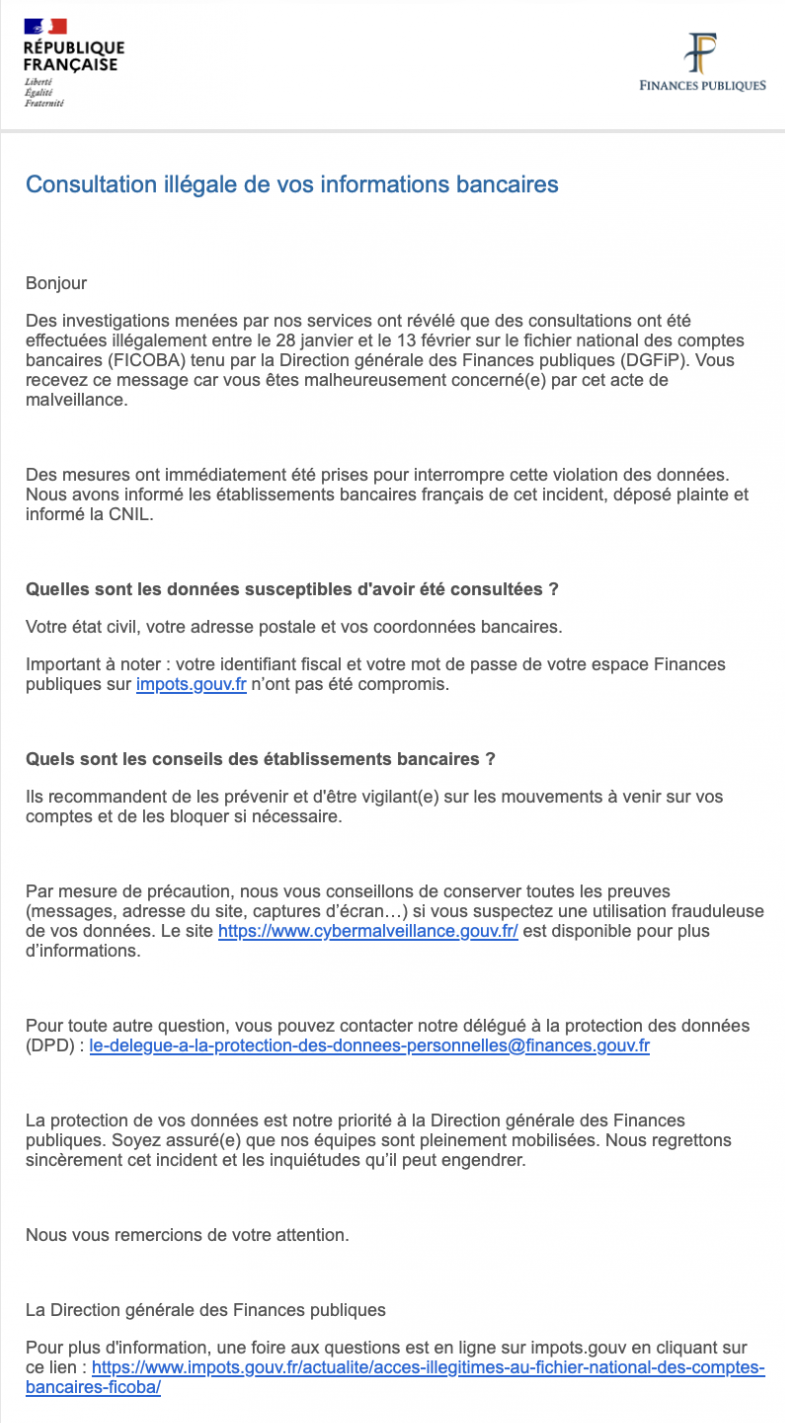
Les personnes concernées ont été informées par courriel les 20 et 24 février 2026, ou par courrier postal à compter du 2 mars 2026 lorsque la DGFIP ne disposait pas de leur adresse électronique.
L'objet de cet email, que vous pouvez taper dans la barre de recherche de votre boite mail pour le retrouver, est : « Consultation illégale de vos informations bancaires ».
Le mail que vous devez avoir reçu fin février 2026 est reproduit ci-dessous.
Vous avez reçu une notification de la DGFIP concernant la consultation illégitime de vos données bancaires issues du fichier FICOBA et souhaitez être indemnisé du préjudice subi ? Rejoignez l’action collective du cabinet afin d’examiner votre situation et de faire valoir vos droits.
Rejoignez le collectif en contactant l'association CIDS
L'association CIDS (Comité d'Information et de Défense Solidaire) qui coordonne le recours collectif engagé par le cabinet de Maître Jérémy ROCHE est à la disposition de l'ensemble des victimes par mail et par téléphone.
L'association est votre interlocuteur, le cabinet reste maître de la stratégie.
Le site web de l'association CIDS est accessible via le lien suivant : https://www.cids-asso.fr/